引言:为什么 DuckDB 数据库需要静态加密
在本地分析或嵌入式场景中,DuckDB 数据库文件通常以明文形式存放在磁盘上——无论是开发者的笔记本、CI 容器还是 S3 桶。一旦文件被直接拷贝、误配置暴露或物理介质失窃,其中的数据将完全可读。
DuckDB 从 v1.4.0 起提供了原生的透明数据加密(Transparent Data Encryption, TDE),默认使用 AES-256-GCM 或 AES-256-CTR 算法,覆盖:
- 主数据文件的每一个 256KB 数据块
- 预写日志(WAL)
- 排序与溢出产生的临时文件
加密对 SQL 层完全透明:建表、查询、备份的行为与明文库一致,差异只体现在打开数据库时需要提供密钥。
加密架构:三层设计
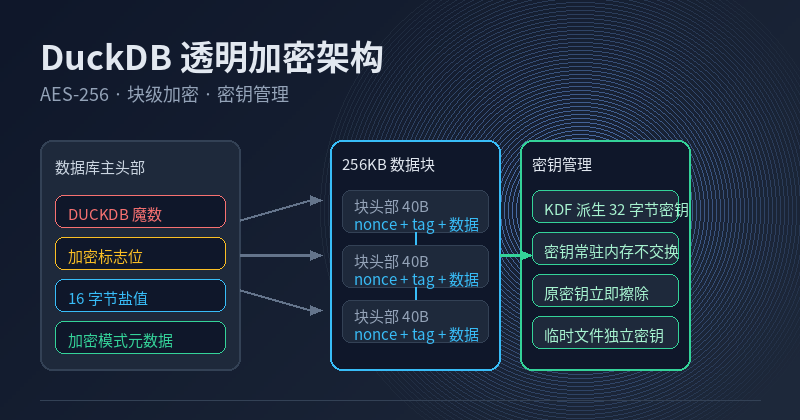
1. 主头部保持明文,数据块全部加密
每个 DuckDB 数据库文件的开头是一个主头部,包含:
DUCKDB魔数字节- 加密标志位(4 字节 flags,首位表示已启用加密)
- 16 字节随机数据库标识(用作密钥派生的盐值)
- 8 字节元数据:记录加密模式(GCM/CTR)、KDF 类型与密钥长度
- 一个加密的"金丝雀"值,用于验证用户输入的密钥是否正确
主头部本身不含敏感数据,因此保持明文;它之后的每个 256KB 数据块独立加密。单块损坏不会波及整个库,且 nonce 由"12 字节随机值 + 4 字节计数器"构成,保证相同内容在不同块中产生不同密文。
2. 块头部从 8 字节扩展到 40 字节
明文数据库的块头部只有 8 字节校验和;加密库中扩展为:
- 16 字节 nonce/IV
- 16 字节认证标签(GCM 模式;CTR 模式无标签)
- 8 字节加密后的校验和
这意味着加密会带来约 32 字节的块级元数据开销,对 256KB 的块来说可忽略(约 0.0125%)。
3. 内存安全的密钥管理
DuckDB 的密钥处理遵循"最小暴露"原则:
- KDF 派生:用户输入的原始密钥经 KDF 转换为 32 字节安全密钥
- 内存锁定:派生后的密钥常驻内存,不交换到磁盘
- 立即擦除:原始密钥一旦完成派生,立即从内存中清除
- 会话级独立密钥:临时文件使用独立生成的密钥,数据库崩溃或重启后即失效
快速上手:三步启用加密
第 1 步:创建加密数据库
import duckdb

con = duckdb.connect(
    "secure.db",
    encryption_key="my-strong-password",  # 生产环境建议使用 key file 或 KMS
    encryption="AES-GCM-256",            # 可选:AES-GCM-256(默认)或 AES-CTR-256
)
con.execute("CREATE TABLE t (id INT, secret TEXT)")
con.execute("INSERT INTO t VALUES (1, 'top secret')")
con.close()
第 2 步:验证加密效果
用 xxd 检查文件内容,数据区应为乱码密文而非明文:
xxd secure.db | grep -i "top secret"   # 无输出,说明明文已被加密
xxd secure.db | head -5                # 主头部仍是明文,可看到 DUCKDB 魔数
第 3 步:错误密钥会被拒绝
import duckdb

try:
    duckdb.connect("secure.db", encryption_key="wrong-key")
    con.execute("SELECT * FROM t")
except duckdb.Error as e:
    print("密钥验证失败:", e)
由于主头部中的"金丝雀"值是用正确密钥加密的,错误密钥无法通过校验,DuckDB 会在打开阶段就抛出异常。
WAL 加密:崩溃恢复期间的数据保护
WAL 在崩溃恢复前承担全部事务日志职责,因此同样需要加密。DuckDB 的加密 WAL 使用独立的会话密钥:
import duckdb

# 加密库的 WAL 自动加密;手动验证方式:
con = duckdb.connect("secure.db", encryption_key="my-strong-password")
con.execute("CREATE TABLE logs (ts TIMESTAMP, msg TEXT)")
con.execute("INSERT INTO logs VALUES (now(), 'wal entry')")
# 观察 secure.db.wal 文件,内容同样为密文
import subprocess
result = subprocess.run(["strings", "secure.db.wal"], capture_output=True, text=True)
print("WAL 中可找到的明文字符串:", result.stdout.strip() or "无(已加密)")
con.close()
GCM vs CTR:如何选择
两者都是 AES-256 族,差异在于认证能力:
- AES-GCM-256(推荐):提供认证加密(AEAD),能检测数据篡改。每个块带 16 字节认证标签。
- AES-CTR-256:仅加密,无完整性校验。吞吐量略高,但无法检测位翻转或恶意篡改。
如果你的数据库可能暴露在不受信环境(共享存储、多云备份),选 GCM;若追求极限吞吐且环境受控,可选 CTR。
性能基准:加密的代价
测试条件:单线程,DuckDB 1.4.x,32GB 内存,NVMe SSD,1000 万行整数表(约 300MB),16 线程执行相同聚合查询。
- 明文数据库扫描 +
SUM:约 82ms - AES-GCM-256 加密库扫描 +
SUM:约 91ms - 写入 1000 万行:明文 410ms → 加密 448ms
整体开销约 8-10%,主要来自 AES 加解密与 128B 对齐的 nonce 生成。对于绝大多数 OLAP 场景,这个代价可以忽略;加密换来的安全收益远大于性能损失。
密钥管理最佳实践
- 不要硬编码密钥。生产环境用 key file 或对接 KMS(Vault、AWS KMS 等),启动时注入
- 强密钥至少 32 字节。KDF 虽能补偿弱密码,但暴力破解的边际成本随长度指数上升
- 定期轮换密钥:新建一个加密库,
ATTACH旧库后COPY数据迁移 - 备份文件与密钥分离存放:加密库的备份仍然是密文,但密钥丢失后数据不可恢复
- CI/CD 中的密钥处理:通过 secret 管理(GitHub Actions Secrets、Vault Agent)注入,避免提交到版本库
# 使用 key file(推荐的生产方式)
import duckdb

with open("/run/secrets/duckdb_key.bin", "rb") as f:
    key = f.read()

con = duckdb.connect("prod_analytics.duckdb", encryption_key=key)
总结
DuckDB 的透明数据加密在功能上完整覆盖了数据静态加密的核心需求:块级加密、WAL 保护、密钥派生与擦除、GCM 认证模式。性能开销约 8-10%,对分析型负载几乎无感。
下一步建议:
- 如果你的数据库涉及 PII 或合规数据,直接将加密作为默认配置
- 结合
ATTACH做加密与明文库之间的数据迁移演练 - 监控加密库的备份恢复流程,确保密钥与备份策略对齐
DuckDB 文档中 encryption 章节提供了完整的 API 参考,本文只覆盖最核心的实战路径。